0
עקבו אחרינו
איכות התמונות שנוצרו ומשונות בינה מלאכותית השתפרה בהרבה במהלך השנים האחרונות. אנחנו כרגע בנקודה שבה זה מפחיד עד כמה הן מציאותיות, וזה תמיד משאיר ספק אם התמונות הן אמיתיות או לא. זו הסיבה שאנחנו מתחילים לראות כלים ומערכות שנועדו לזהות תמונות שנוצרו על ידי AI, כולל מצב המצלמה החדש של אפל "Reference Image".
אפל הסבירה את היסודות של אופן פעולת המערכת במהלך אירוע ההשקה של iPhone 18 Pro. אבל אם אתה רוצה הסבר מלא על איך Reference Image עובד, ולמה אפל החליטה לשחרר אותה עכשיו, החברה פרסמה פוסט מלא בבלוג שמסביר הכל.
מדוע אפל עשתה זאת
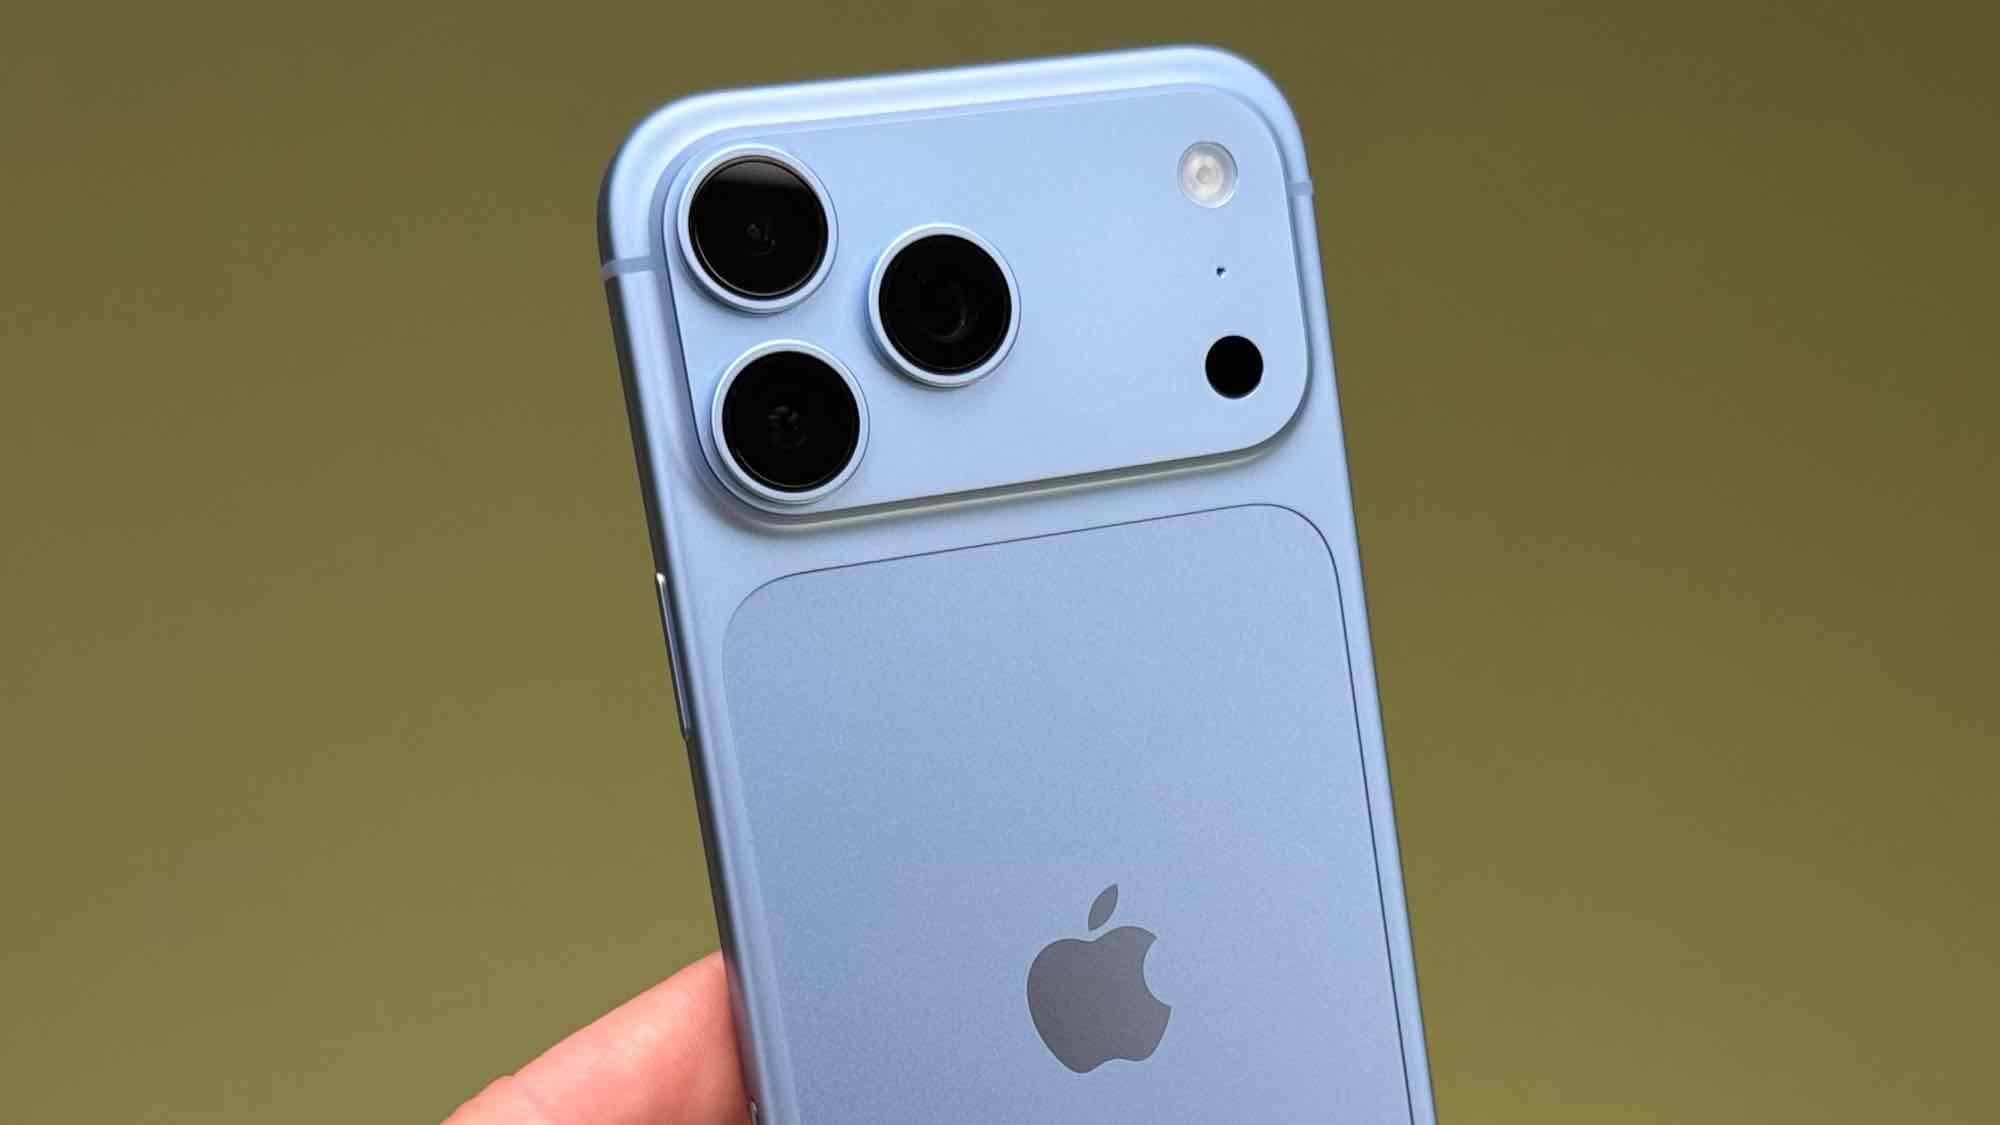
ההנמקה מאחורי ההחלטה של אפל צריכה להיות ברורה, אבל הבלוג אכן מאשר שהכל מסתכם בקלות שבה אנשים יכולים ליצור תמונות שנוצרו בינה מלאכותית. אפל גם מציינת שמכיוון שהרבה מצלמות מסתמכות כעת על עיבוד תמונה לאחר צילום, שחלק גדול ממנו כרוך בבינה מלאכותית ולמידת מכונה, הטענה שהתמונה נטולת בינה מלאכותית היא לא כל כך פשוטה.
אפל כן מודה שתקן התעשייה C2PA יכול לעזור, מכיוון שהוא מוסיף את המטא-נתונים הרלוונטיים לאחר צילום התמונה ומאשר את עריכות התמונה שיתרחשו לאחר מכן. עם זאת, אפל שתמיד מודעת לאבטחה טוענת שמערכת זו "פגיעה לפשרה בכל נקודה בשרשרת העריכה", ואין דרך לדעת אם היסטוריית העריכה טופלה או לא.
אפל גם טוענת שהיא עלולה ליצור סיכון פרטיות, שכן תמונות יכולות להיות קשורות למכשירים או אנשים ספציפיים.
מכיוון שמכשירי האייפון כל כך פופולריים, אפל אומרת שהם "ממוקמים באופן ייחודי" כדי לנסות ולפתור את הבעיה. זו הסיבה שפיתחה מערכת הקושרת את המצלמה ל"פלטפורמה שמגדירה את הסטנדרטים הגבוהים ביותר של אבטחה בתעשייה מהסיליקון ומעלה".
המערכת מאחורי האימות של Reference Image
לפי אפל, תמונת ה-Reference "מציעה ערובה אמינה וניתנת להרחבה שההפניה היא מה שהיא מתיימרת להיות." במילים אחרות, זו דרך להוכיח שתמונה צולמה על ידי מצלמת אייפון בזמן מסוים. נוסף על כך, "חומרה מאובטחת ייעודית" עוזרת להגן על שלמות התמונה עצמה, בעוד ש-Private Cloud Compute של אפל מבטיח להגן על פרטיות המשתמש בשלב העיבוד.
במהלך האירוע של אפל, אפל אמרה שתמונת העזר היא תכונה של iPhone 18 Pro. עם זאת, הפוסט בבלוג אינו כל כך מגביל, ומאשר שלוש דרישות ליבה למצלמה כדי להיות תואמת לתמונת התייחסות.
אותנטיות סמנטית מתייחס לתמונת הייחוס "בנאמנות" המראה את מה שראה חיישן המצלמה. כל שינוי שבוצע לפני שהתמונה הייתה מוכנה לצפייה חייבים להיות ניתנים לאימות ציבורית. כמו כן נדרש עמידה בפני פשרהכדי להבטיח שלא ניתן להשפיע על מקוריות התמונה על ידי התעסקות במצלמה. הדוגמאות המפורטות כוללות פריצות מעצר ברמת תוכנה או "התקפות קריפטוגרפיות נפוצות".
סוף סוף, יש שמירת הפרטיות, מה שנועד להבטיח ש"משקיפים מבחוץ" לא יוכלו להבין אם תמונות רפרנס צולמו על ידי אותו מכשיר. זה גם אומר שלא ניתן לחשוף את תוכן התמונה בפני אפל או לצד שלישי אחר.
בעוד שהשפה מרמזת שזו לא בהכרח מערכת של אפל בלבד, אפל כן אומרת שהיא מאמינה שחיישני התמונה המותאמים אישית באייפון 18 Pro ו-Pro Max נועדו להבטיח נתוני תמונה אמינים. אפל מאמינה ש"אף מערכת מוצא צילומית זמינה מסחרית אחרת לא עומדת בדרישות המחמירות הללו".
במילים אחרות, אל תצפו שהמערכת הזו תופיע בטלפונים אחרים, אפילו באייפונים ישנים יותר. אני לא רואה יצרניות טלפונים אנדרואיד קופצות לקחת חלק בתקן של אפל, בהנחה שאפל אפילו תאפשר להם. אין ספק שהדרישות הללו מתקיימות כדי להרגיע אנשים שאפל עושה את בדיקת הנאותות שלה, לא רק תוקעת מדבקה נוספת על כל מצלמת אייפון ישנה.
מה בעצם עושה לכידת תמונת עזר
ההתחלה של צילום תמונת עזר מתרחשת ברגע שחיישן המצלמה מאתחל בזמן ייצור הטלפון. המערכת מייצרת צמד מפתחות חתימה ומשחררת רק חצי ממנו לתחנת ההקלטה במפעל. לאחר מכן התחנה חותמת על זה עם רשות אישורים של יצרן (CA) ולאחר מכן מתעדת את שניהם במניפסט החומרה שלך.
המחצית השנייה נשמרת פרטית ומשמשת לחתימה על כל תמונה שהטלפון שלך מצלם במצב תמונה. זה מקשר את נתוני הפיקסלים והמטא-נתונים של החיישן לחיישן מצלמה יחיד – הכל לפני שמתרחש עיבוד אחר.
אפל גם משתמשת בחותמת זמן קריפטוגרפית כדי לסמן חלון שבו צולמה תמונה, במקום להסתמך על השעה במערכת ההפעלה של המכשיר שלך – שלדברי אפל אפשר להתפשר. כדי לצמצם את החלון הזה, מכשירי אייפון יחשפו מדי פעם אסימוני חותמת זמן מאובטחים, המשמשים כגבול תחתון. אסימון חותמת זמן מאובטח שני מתבקש לאחר כל לכידת תמונה, אשר קובע את הגבול העליון, המאפשר לאפל לוודא שצולמה תמונה בין שתי חותמות הזמן.
לאחר מכן, ה-Secure Enclave של אפל ממלאת תפקיד על ידי חתימה על מטא נתונים שמגיעים מחוץ לחיישן המצלמה. זה מאומת על ידי Private Cloud Compute, שמאשר שגם החיישן וגם Secure Enclave שייכים לאותו טלפון. לאחר מכן בודקים חותמות זמן ומפתחים שלילי דיגיטלי מאובטח.
השלילי הזה מעובד לאחר מכן על ידי Private Cloud Compute והופך לתמונת JPEG Reference שנחתמה על ידי שילוב של הצפנה מסורתית ופוסט-קוונטית. זה, אומרת אפל, מבטיח את התמונה כדי להבטיח שהיא ניתנת לאימות מפני התקפות עתידיות מבוססות מחשוב קוונטי.
כל התהליך הרבה יותר מסובך מזה, ותוכלו לקרוא הכל לעומק בפוסט הבלוג Reference Image של אפל. אפשר לומר בבטחה שאפל השקיעה מאמצים רבים כדי להבטיח שמכשירי אייפון חדשים יוכלו לצלם תמונות שניתן לאמת כלגיטימיות, ולא לרפא אותן בשום צורה. עם זאת, העובדה שזה מוגבל כרגע לשני מכשירים, וכנראה לא יהיה ישים בעתיד לתמונות שאינן אייפון, פירושה שהיקפו מוגבל – גם אם הפופולריות של מכשירי האייפון פירושה שהוא יהיה נרחב להפליא בעתיד.
לפחות במקרה זה, אפל עדיין תומכת בתקני אנטי-AI אחרים, כולל C2PA ו-SynthID. זה לא תמיד היה המקרה במקרים קודמים של אפל שפיתחה חלופות משלה לסטנדרטים בתעשייה. רק תראה כמה זמן לקח להוסיף הודעות RCS לאייפון.