0
עקבו אחרינו
עם iOS 27, אפל מציגה קו הגנה מקורי בשם איתור סיכוני התחזות כדי להתמודד עם הונאות הנדסה חברתית מתוחכמות יותר ויותר.
משכנוע של הודעות טקסט מזויפות ועד למתקשרים המתחזות לסוכני ממשלה או נציגי בנק, קשה לשמצה לחסום את ההתקפות הללו מכיוון שהאבטחה המסורתית של הטלפון מתקשה כאשר מרמים קורבן ליזום תשלום מרצונו או לחלוק פרטי חשבון.
תוכנן לזהות הונאה פוטנציאלית בזמן אמת, תכונה חדשה זו ברמת המערכת ב-iOS 27 פועלת כרשת ביטחון מובנית, מזהירה אותך (ואפליקציות צד שלישי נתמכות), כאשר אינטראקציה מראה סימנים של הונאה לפני שאתה מוסר מידע רגיש או כסף.
כיצד אפל מזהה הונאות מבלי לקרוא את ההודעות הפרטיות שלך

בניגוד לכלי אבטחה פולשניים שסורקים את הקבצים האישיים שלך, זיהוי סיכוני התחזות בנוי סביב הארכיטקטורה הראשונה של אפל בפרטיות.
כאשר אתה מנסה פעולה רגישה בתוך אפליקציה נתמכת, כגון שליחת העברה בנקאית, ביצוע תשלום בעל ערך גבוה או שינוי הגדרות אבטחה קריטיות – האפליקציה יכולה לבקש הערכת סיכונים מ-iOS 27.
במכשיר, אפל מנתחת תזמון אינטראקציה, דפוסי התנהגות, הקשר ונתוני חיישן בסיסיים כדי לקבוע אם ייתכן שאתה פועל תחת השפעתו של רמאי.
בהתבסס על ניתוח זה במכשיר, iOS 27 מקצה אחת משלוש רמות סיכון:
- לֹא יְדוּעַ: לא זוהו נתונים ניתנים לפעולה או דפוס שימוש רגיל.
- בֵּינוֹנִי: פעילות חריגה קלה סומנה.
- גָבוֹהַ: אינדיקטורים משמעותיים של התנהגות חשודה או מניפולציה זוהו.
באופן מכריע, Apple לעולם לא קוראת או מנתחת את התוכן של התמונות, ההודעות או הדואר שלך.
האפליקציה מקבלת רק את ציון רמת הסיכון הסופי, מה שמאפשר לה להפעיל אמצעי הגנה כמו דרישת אימות זהות נוסף, עיכוב עסקה או הצגת באנר אזהרה דחוף.
מדוע התכונה כבויה כברירת מחדל
מכיוון שזיהוי סיכוני התחזות דורש שיתוף אותות אירועים מוגבלים עם מפתחי אפליקציות ושרתי אבחון מערכת, אפל משאירה את התכונה מושבתת כברירת מחדל עם עדכון ל-iOS 27.
כדי לנצל את ההגנה, עליך להצטרף באופן ידני דרך ההגדרות שלך.
כיצד להפעיל את זיהוי סיכוני התחזות ב-iOS 27
כדי להגדיר את זה, פתח את ההגדרות באייפון שלך, גלול מטה והקש על פרטיות ואבטחה.
הַבָּא, אתר ובחר איתור סיכוני התחזות, ולאחר מכן פשוט סובב את המתג הראשי למצב מופעל להעניק הסכמה לאפליקציות נתמכות לבקש הערכות סיכונים בזמן אמת.
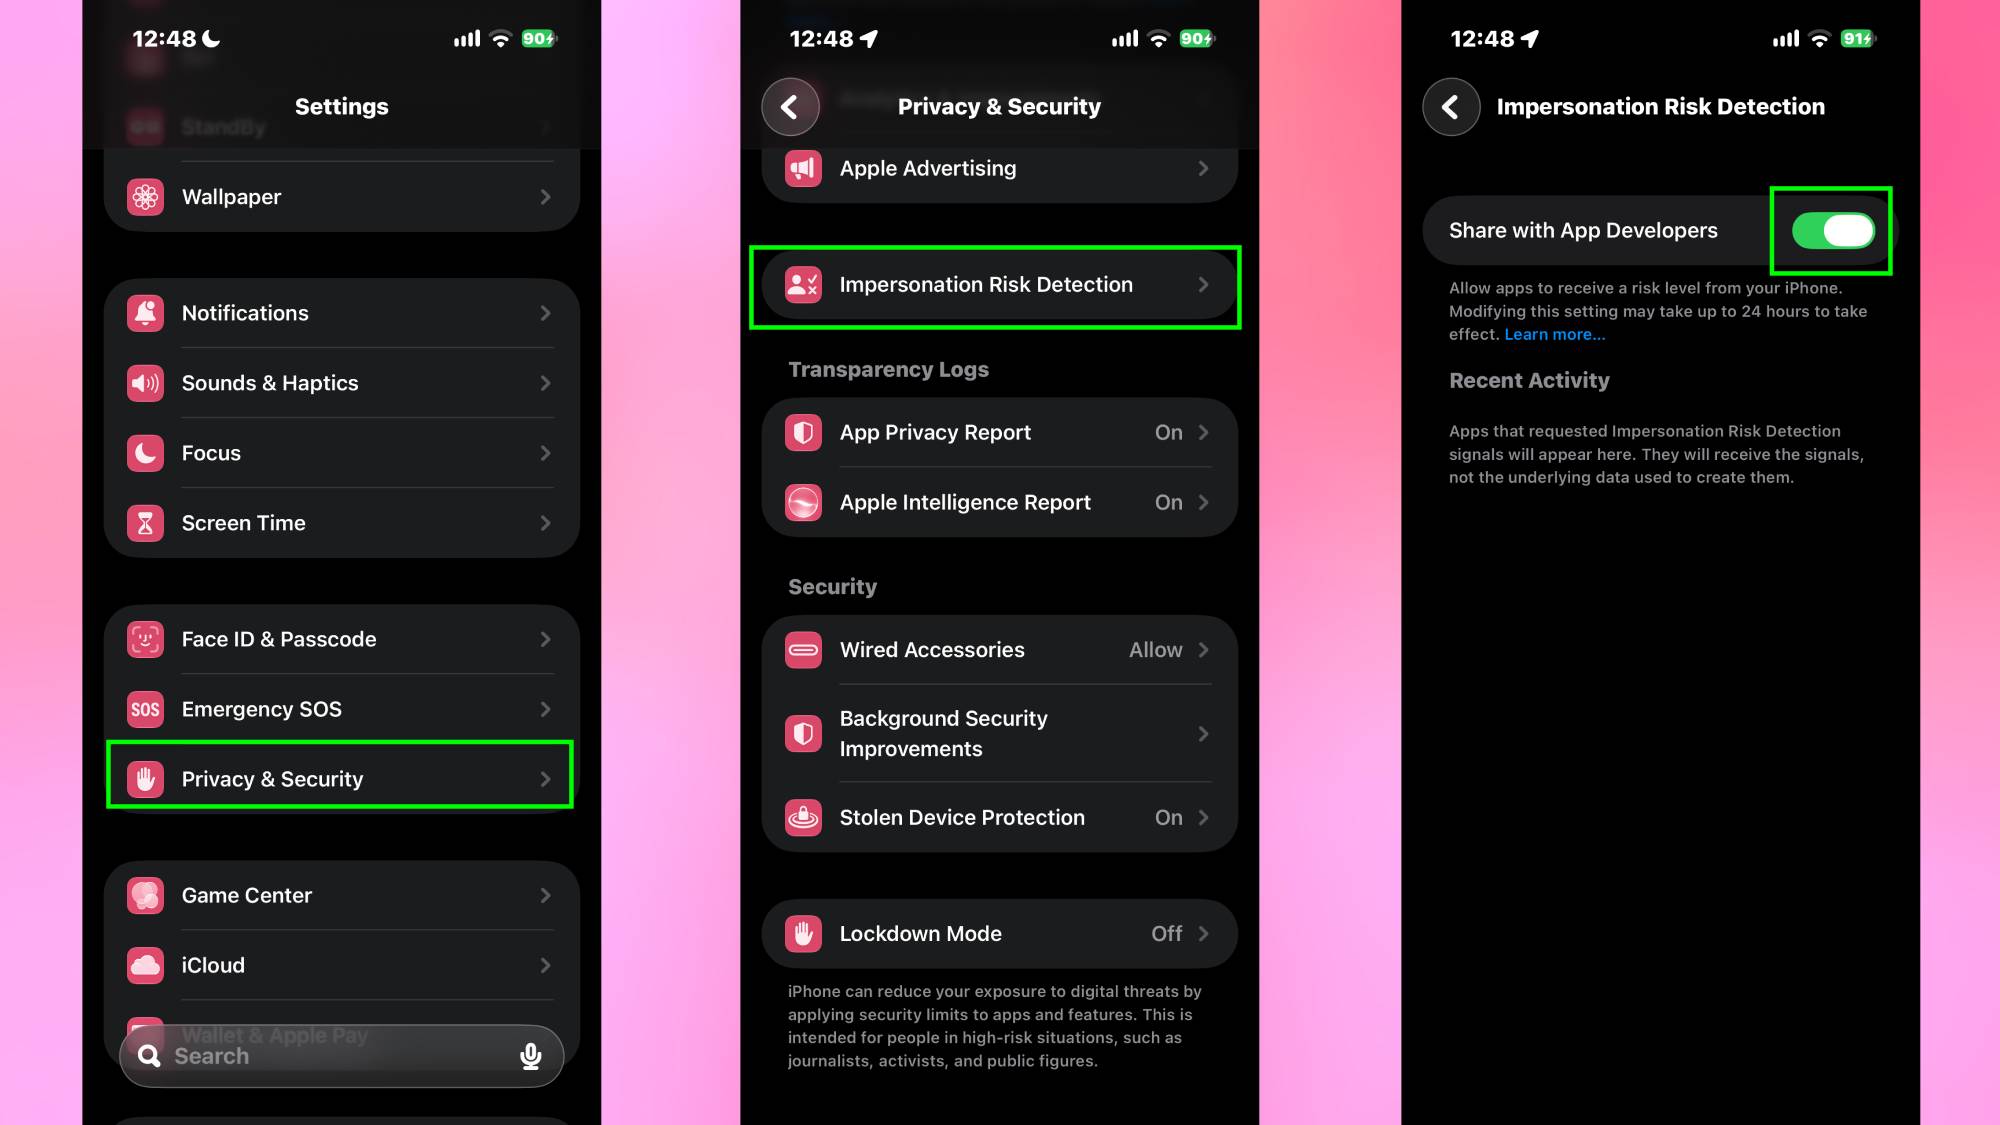
אפל מציינת כי לאחר הפעלת הלחצן, יכול לקחת עד 24 שעות עד שאותות ההגנה יופעלו במלואם על פני אפליקציות תואמות.
לאחר הפעילות, אתה יכול לחזור לאותו תפריט בכל עת כדי להציג את הפעילות האחרונה, מה שנותן לך ראות מלאה אילו אפליקציות ביקשו הערכת סיכונים והפעולות הספציפיות שהפעילו אותן.
האם תפעיל את זיהוי סיכוני התחזות, או שאתה מעדיף להמשיך את השיתוף כבוי? ספר לנו בתגובות.